河北省考适合大厂程序员报考的岗位——公安机关网络安全技术职位
- 2026-11-14 18:55:31
2.30周岁以下;
3.不要求党员身份;
4.体能测试无需测1000米,仅需摸高和往返跑;
5.不要求裸眼视力,单侧矫正视力≥5.0即可;
6.只考行测+申论,不考公安知识;
7.面试阶段专业能力测试成绩占比75%,适合技术宅。
考生综合成绩=笔试总成绩÷2×40%+(面试成绩×25%+专业能力测试成绩×75%)×60%
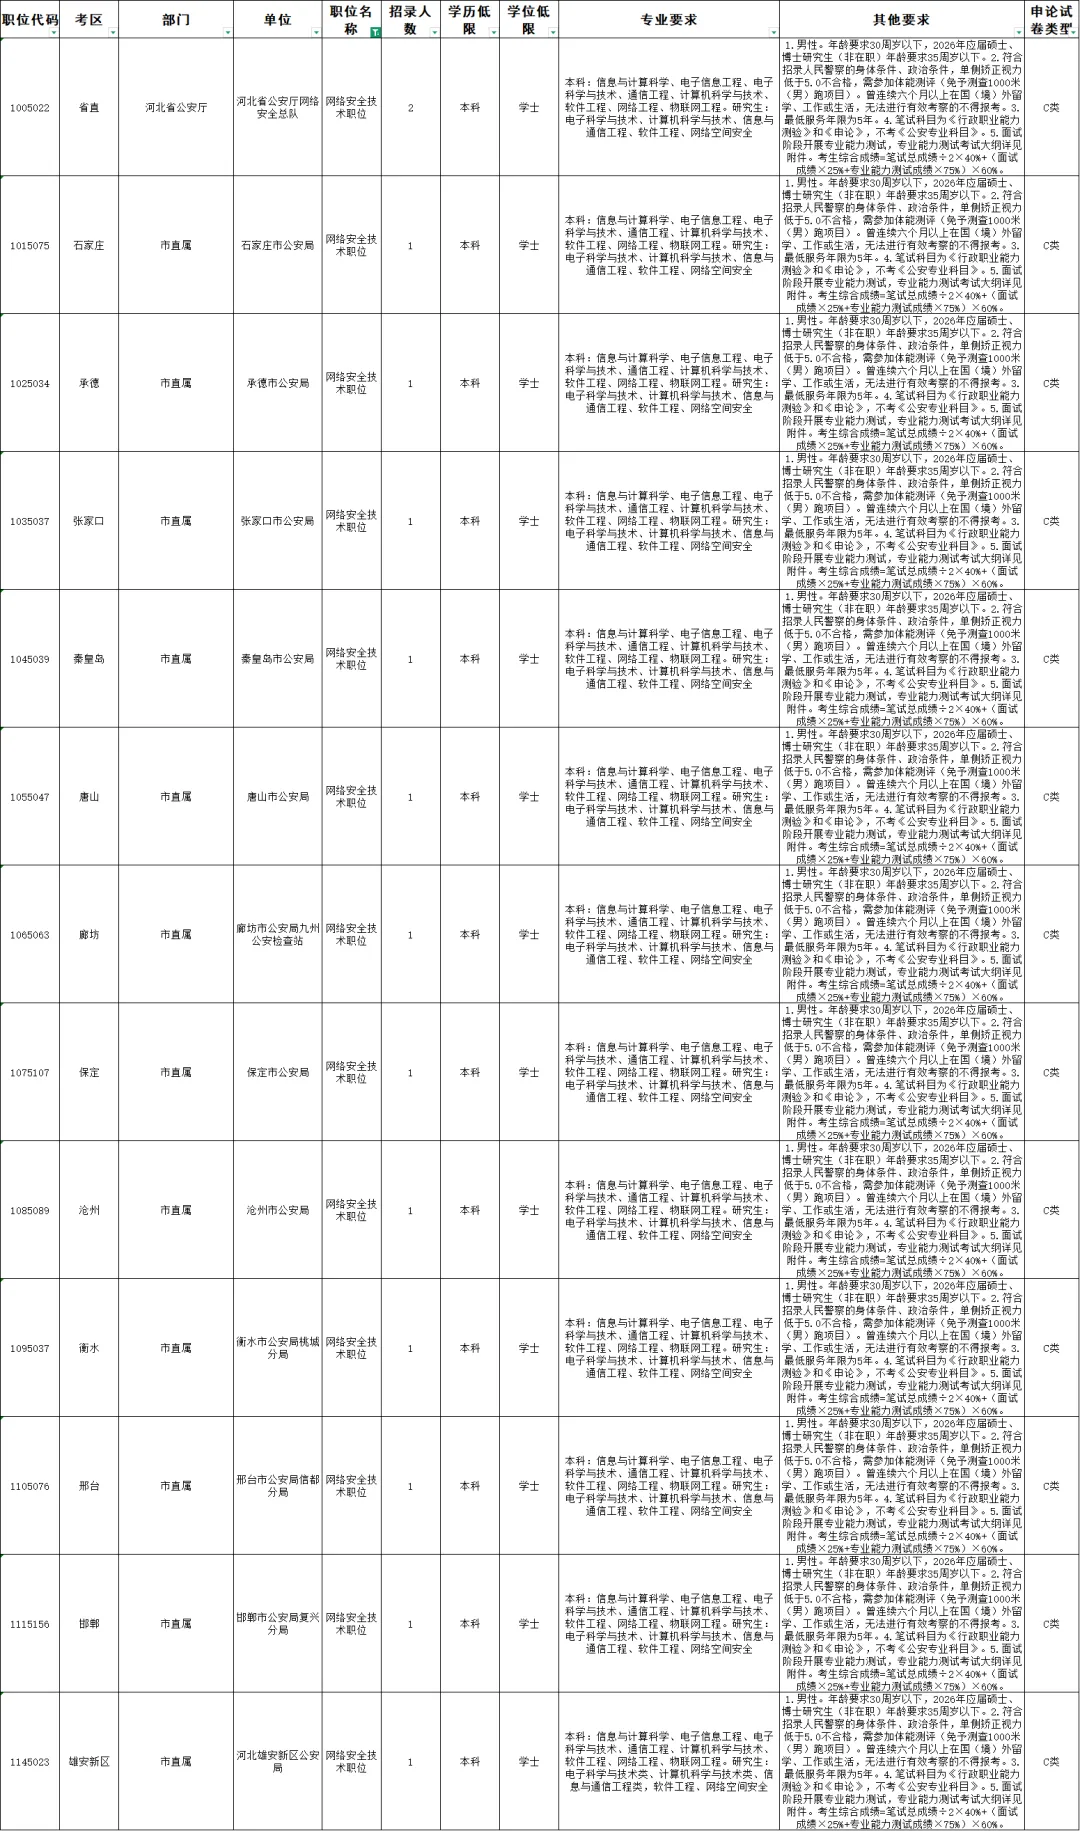
1.男性。年龄要求30周岁以下,2026年应届硕士、博士研究生(非在职)年龄要求35周岁以下。
2.符合招录人民警察的身体条件、政治条件,单侧矫正视力低于5.0不合格,需参加体能测评(免予测查1000米(男)跑项目)。曾连续六个月以上在国(境)外留学、工作或生活,无法进行有效考察的不得报考。
3.最低服务年限为5年。
4.笔试科目为《行政职业能力测验》和《申论》,不考《公安专业科目》。5.面试阶段开展专业能力测试,专业能力测试考试大纲详见附件。考生综合成绩=笔试总成绩÷2×40%+(面试成绩×25%+专业能力测试成绩×75%)×60%。
岗位详情如下
河北省2026年度公安机关网络安全技术职位专业能力测试考试大纲
为便于报考人员充分了解河北省2026年度公安机关网络安全技术职位专业能力测试,特制定本大纲。
一、考试方式
(一)考试形式
计算机实机操作,采用类似CTF(Capture The Flag)竞赛的解题模式,通过完成下列任务获得分值:分析指定文件中的数据、在指定靶场环境(虚拟机、容器)中寻找隐藏的“旗帜”(flags)、完成指定任务并反馈结果、编写代码并获得运行结果等。考试时间为180分钟,满分100分。
(二)答题机环境
1.系统环境
操作系统:Windows 11专业版;
虚拟机环境:VMware Workstation Pro 17;
Kali Linux 2025.3(含系统预装的渗透测试工具)。
2.软件环境
预装工具清单:
开发环境:Python 3.12、Java 12.8、Go、Rust;
开发工具:Visual Studio Code、PyCharm、Eclipse、IntelliJ IDEA;
逆向工具:IDA Pro、Ghidra、x64dbg、OllyDbg、gdb;
网络工具:Wireshark、Burp Suite Professional、Nmap、Metasploit;
取证工具:Autopsy、FTK Imager、Volatility、Binwalk;
密码学工具:OpenSSL、Python3 (含pwntools,pycryptodome等库) 、Pari/GP;
其他工具:JD-GUI、APKTool、JADX、Steghide、ExifTool。
本文件涉及的系统环境及软件环境仅供参考,以正式考试环境作为执行依据。
二、作答要求
1.登录考试系统:考生使用分配的账号及密码登录考试系统,系统自动分配考试题目。
2.阅读考试须知:考生需仔细阅读考试须知,了解考试规则和注意事项。
3.开始答题:考试开始后,考生可进行作答。考试界面左侧为题目列表,右侧为题目描述和提交框。
4.提交Flag:每道题目均有一个唯一的Flag,格式为flag{...}。考生在解题后,将Flag提交到考试系统中。
5.Flag提交规范:一是格式:flag{字母数字和下划线组合};二是每题可多次提交,以最后一次提交为准。
6.报考人员务必携带的考试文具包括黑色签字笔,在指定位置上填写准考证号、姓名等信息,并将最后一次提交的Flag在答题卡上用签字笔书写,在试题本或其他位置作答一律无效。
三、考试内容
重点考察报考人员在真实网络攻防环境下的综合实战能力,题型设计与评分标准参照国内外主流CTF(Capture The Flag)竞赛模式,涵盖以下六大方向:
(一)Web安全
典型考点:SQL注入(布尔/时间/堆叠)、XSS(存储/DOM/反射)、文件包含(LFI/RFI)、文件上传绕过、命令/代码执行、反序列化漏洞(PHP/Java/.NET)、SSRF、业务逻辑漏洞、JWT/OAuth安全机制绕过、常见框架(Spring,Flask,Django,ThinkPHP等)漏洞利用。
能力要求:能够独立完成黑盒、白盒测试,编写利用脚本,修复常见Web漏洞。
(二)密码学(Crypto)
典型考点:古典密码(凯撒、维吉尼亚、栅栏等)、对称加密(AES、DES)、非对称加密(RSA、ECC)、分组模式攻击(CBC比特翻转、Padding Oracle)、哈希与MAC(MD5、SHA1/256、HMAC)、数论基础(扩展欧几里得、中国剩余定理)、椭圆曲线密码、自定义加密算法逆向与破解、量子抗性编码(如NTRU、LWE)初步认知。
能力要求:具备密码数学基础,能使用Python、Pari、GP等工具进行算法复现与攻击。
(三)逆向工程(Reverse)
典型考点:x86/ARM/MIPS汇编语言阅读理解、静态分析工具(IDA Pro、Ghidra、Binary Ninja)、动态调试(gdb、x64dbg、OllyDbg)、常见加壳/脱壳技术(UPX、ASPack)、代码混淆(LLVM-Obfuscator、VMProtect)、反调试与反虚拟机技术、关键算法还原与注册机编写、Linux/Windows/macOS多平台二进制分析。
能力要求:能够逆向分析恶意代码或授权验证逻辑,提取关键算法与flag。
(四)漏洞利用、二进制攻防(PWN)
典型考点:栈溢出、堆利用(unlink、t-cache poisoning、fastbin attack)、整数溢出、格式化字符串漏洞、ROP/JOP链构造、shellcode编写与优化、保护机制绕过(Canary、NX、ASLR、PIE)、内核漏洞利用与提权、ARM/Android平台漏洞、容器逃逸技术。
能力要求:能够分析二进制漏洞,编写稳定利用代码,完成权限获取与持久化。
(五)杂项(MISC)
典型考点:隐写术(图片/音频/视频LSB、EXIF信息、zsteg、steghide、频谱分析)、网络流量分析(Wireshark抓包、USB/蓝牙/CAN协议解析)、电子数据取证(磁盘镜像分析、日志恢复、内存镜像分析)、人肉搜索与开源情报整合、编码转换(Base系列、摩斯电码、二维码生成与解析)、压缩包密码破解、数字取证与时间线重建。
能力要求:具备多源信息整合能力,熟练使用各类取证与隐写工具。
(六)安全编程、自动化(PPC)
典型考点:使用Python/Rust/Go等语言快速编写解题脚本,实现算法破解、批量请求与数据处理、并行爆破、校验算法逆向、动态规划/图论/搜索算法在安全场景中的应用。
能力要求:具备编程实现能力,能将复杂逻辑转化为可执行代码,提升解题效率。
四、技能题型样例
考生需对给定的靶机(虚拟机)开展网络攻击与安全测试,挖掘靶机中隐藏的若干flag并完成以下问题作答。
1.靶机开放端口有哪些?
2.靶机对外发布的网站业务名称和版本是什么?
3.针对靶机存在的漏洞拿到该网站服务器的webshell权限,找到flag1。
4.找到服务器后台数据库的配置文件中的flag2,并列出数据库的用户名和密码。
5.网站后台管理员的密码是什么?
6.服务器用户flag3的密码是什么?
 微信扫一扫 · 添加人工客服
 QQ扫一扫 · 添加人工客服